

Află cât de departe ești de pragul legal NIS2.
Evaluare și audit pe controalele Ordinului DNSC nr. 1/2026: două scoruri pe fiecare control — documentație și implementare —, cu justificare scrisă, constatări cu evidențe și plan de măsuri. Auditorul publică, organizația vede.
Pentru: conducerea și CISO-ul entităților esențiale și importante.
Auditor de securitate cibernetică atestat DNSC
Susținem reziliența digitală a organizațiilor prin expertiză tehnică și audit riguros, asigurând conformitatea cu standardele europene de securitate.
11+
20+
5+
2
organizații din sectoare critice auditate NIS
contracte de audit IT
ani de experiență NIS/NIS2
săptămâni, maximum, până la demarare
i
Evaluarea de maturitate
Scoruri separate pentru documentație și implementare, fiecare cu justificare scrisă.
Trei pași în modulul Audit.
ii
Audit formal
Constatări pe domenii, evidențe atașate, acțiuni corective cu responsabili și termene.
PARCURSUL DE EVALUARE
iii
Poziția față de prag și planul de măsuri
Distanța până la pragul aplicabil nivelului entității și acțiunile, cu responsabili și termene.
PASUL I
Evaluarea de maturitate.
Chestionarul de maturitate
Pasul inițial care calibrează efortul de audit: arată unde e organizația și unde trebuie concentrată verificarea. Organizația răspunde, auditorul calibrează; rezultatul devine vizibil clientului abia când auditorul îl publică.
CyberFundamentals
Scorat de auditor pe documentație și implementare, pe cele șase funcții: guvernanță, identificare, protecție, detectare, răspuns, recuperare. Nivelul de asigurare se activează automat din clasificare.
Pasul ii · Auditul formal
Zece domenii. Un verdict pe fiecare control.
Parametrizat pe nivelurile de asigurare și mapat pe legislația națională de transpunere a Directivei NIS2. Actul de audit rămâne al auditorului.
Guvernanță și conducere
Managementul riscului
Politici și proceduri
Managementul incidentelor
Continuitate operațională
Securitate tehnică
Lanț de aprovizionare
Resurse umane
Achiziții
Raportare
Pe fiecare control
Întrebarea de audit: Fixă, aceeași pentru fiecare entitate de același nivel.
Dovezile tipice: Ce trebuie să existe ca să susțină verdictul.
Conform
Parțial
Neconform
N/A
Constatarea: Narativă, scrisă de auditor.
Dovezile constatate: Ce a verificat efectiv auditorul.
Ecranul de ansamblu
Scorul global de conformitate și distribuția verdictelor, pe întregul audit.
Detaliu pe domeniu
Fiecare domeniu se deschide control cu control, cu scor propriu.
Publicare cu un singur buton
Auditorul face raportul vizibil clientului — sau îl ascunde din nou. Clientul vede aceleași cifre, needitabil.
Din constatări, plan de remediere
Controalele neconforme devin acțiuni cu responsabili și termene, urmărite în Command.
Sancțiunile sunt cele din OUG nr. 155/2024.
Pasul ii · Maturitatea
Două dimensiuni pe fiecare cerință.
Pe metodologia de autoevaluare din Ordinul DNSC nr. 1/2026, bazată pe CyberFundamentals.
Cele șase funcții CyberFundamentals
Guvernanță
Identificare
Protecție
Detectare
Răspuns
Recuperare
În platformă, auditorul scorează maturitatea împreună cu organizația, pe nivelul de asigurare activat din clasificare. Organizația vede rezultatul, needitabil, după publicare.
Nivelurile de maturitate · scorate de la 1 la 5, separat pe fiecare dimensiune
Nivel
—
Documentație
Implementare
1
Inițial
Lipsă sau ad hoc, nescrisă.
Inexistentă sau ocazională, dependentă de persoane.
2
Repetabil, intuitiv
Parțial documentat, neaprobat formal.
Aplicată parțial, fără consecvență.
3
Definit
Documentat, aprobat și comunicat.
Aplicată consecvent, în tot perimetrul.
4
Gestionat și măsurabil
Revizuit periodic, cu responsabil desemnat.
Monitorizată, cu indicatori și corecții.
5
Optimizat
Îmbunătățit continuu, pe baza lecțiilor învățate.
Îmbunătățită continuu, automatizată unde e posibil.
Pragul de atins diferă după nivelul de asigurare al entității: Bază, Important sau Esențial.
Pasul iii
Poziția față de prag și planul de măsuri.
De la verdictul pe fiecare control la acțiuni cu responsabili și termene, urmărite în Command până la închidere.
Cum se identifică nivelul de gap
1 · Control
Verdict și scor
Conform, Parțial, Neconform sau N/A în auditul formal; scor de documentație și de implementare în CyberFundamentals.
2 · Domeniu și funcție
Scor agregat
Pe fiecare dintre cele zece domenii și pe cele șase funcții — unde se concentrează decalajul.
3 · Măsuri-cheie
Câte sunt sub prag
Măsurile-cheie ale nivelului, numărate explicit: câte ating pragul, câte nu.
4 · Entitate
Atins sau neatins
Verdictul față de pragurile nivelului evaluat — sugerat din clasificare, confirmat de auditor.
Cum se setează planul de măsuri
1.
Generat din scorare. Auditorul generează planul: un task pe fiecare control neconform. Planul se poate regenera după o nouă evaluare.
2.
Responsabil, termen, prioritate. Pentru fiecare task, auditorul desemnează responsabilul din echipa clientului și stabilește termenul și prioritatea.
3.
Clientul execută. Responsabilul mută statusul task-ului din propriul cont.
4.
Echipa Sectio Aurea verifică. Verifică munca finalizată și aplică tranziția finală.
Deschis
→
În progres
→
Finalizat
→
Verificat
→
sau Respins
Urmărirea în Command
O singură listă de lucru
Responsabil pe fiecare restanță
Ritmul închiderii
Calitatea închiderii
Task-urile, cu prioritate, status și termen, filtrate pe organizație.
Ponderea task-urilor cu responsabil și încărcarea fiecărei persoane.
Create față de închise, pe săptămână, și vechimea restanțelor: 0–7, 7–30, peste 30 de zile.
Semnalează task-urile fără termen, fără control asociat sau închise fără evidență.
DOUĂ CONSOLE
Auditorul publică. Clientul vede.
Aceleași date, două roluri separate — cu o graniță clară între ce declară clientul și ce constată auditorul.
Consola auditorului
Consola clientului
Echipa de evaluare și audit Sectio Aurea
Organizația ta
Constată, scorează, publică.
Declară, răspunde, remediază.
- Evaluarea auditorului — verdictul de clasificare, independent de autodeclarația entității, cu discrepanțele semnalate.
- Notificarea către DNSC — pe structura oficială NIS2@RO, precompletată, descărcabilă ca PDF.
- ENIRE@RO — metodologia oficială de evaluare a nivelului de risc.
- CyberFundamentals — scorare pe documentație și implementare, pe cele șase funcții.
- Auditul formal — verdict, constatare și dovezi pe fiecare control.
- Raportul de risc pentru conducere — sinteză executivă și primele cinci arii critice.
- Profilul de clasificare — dimensiunea calculată automat, serviciile, persoanele responsabile.
- Chestionarul de maturitate — guvernanță, tehnic, incidente și continuitate.
- Rezultatele publicate — auditul formal și CyberFundamentals, needitabile.
- Planul de remediere — task-uri cu responsabili din echipa ta.
- Documentele proiectului — rapoartele publicate de auditor, într-un canal unidirecțional.
- Raportul propriu — generat oricând, din datele deja publicate.
Pas cu pas, în produs
Cum arată fiecare etapă.
Capturi din mediul demonstrativ al platformei, cu date de test.
i
Crearea companiei
Auditorul
- Codul fiscal și butonul „Caută în ANAF”: datele de identificare se precompletează.
- Sectorul NIS2 și statutul entității le introduce auditorul.
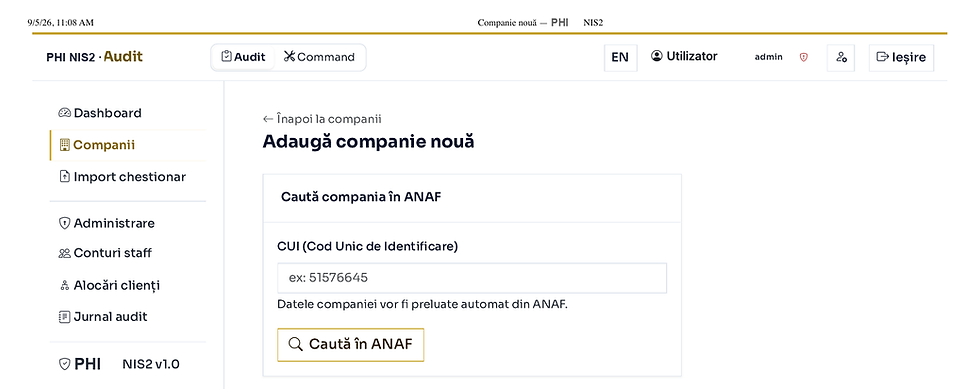
Adaugă companie nouă: căutarea după codul fiscal în ANAF.
ii
Contul clientului și proiectul de audit
Auditorul
- Utilizatorii clientului se creează din pagina companiei.
- La crearea proiectului se inițializează profilul de clasificare și fișa de evaluare.
- Pagina proiectului arată progresul chestionarului completat de entitate.

Pagina proiectului de audit, cu progresul chestionarului entității.


Utilizator nou pentru companie.
Proiect de audit nou.
iii
Profilul de clasificare și chestionarul de maturitate
Clientul
- Pe „Acasă”, clientul vede ce are de completat și ce a publicat auditorul.
- Trei secțiuni de clasificare: dimensiune, servicii furnizate, date juridice și persoane responsabile.
- Chestionarul de maturitate: răspuns și justificare pe fiecare element.

Ecranul „Acasă” al clientului.


Secțiunea „Servicii furnizate”.
Chestionarul de maturitate — guvernanță și procese.
iv
Evaluările auditorului
Auditorul
- Verdictul de clasificare, față în față cu declarațiile entității.
- Notificarea către DNSC, precompletată, și ENIRE@RO.
- Auditul formal pe domenii și CyberFundamentals pe nivelul evaluat.

Constatări pe domeniu, control cu control.


ENIRE@RO — scorul și categoria de cerințe.
Notificarea DNSC, precompletată.
v
Publicarea selectivă
Auditorul → clientul
- Un singur buton face rezultatul vizibil clientului — sau îl ascunde din nou.
- Clientul vede aceleași cifre, needitabil.

Pereche de publicare: auditorul și clientul, aceleași cifre.

CyberFundamentals: verdictul publicat, identic pe ambele console.

Raportul de audit formal, în consola clientului.
vi
Planul de remediere
Clientul și echipa Sectio Aurea
- Planul se generează din scorare: un task pe fiecare control neconform.
- Responsabil, termen și prioritate pe fiecare task.
- Clientul mută statusul; echipa Sectio Aurea verifică și închide.

Planul de remediere, generat din task-uri.

Fișa unui task: responsabil, termen, prioritate, tranziții.
Planul de remediere, în consola clientului.
vii
Rapoarte și documente
Amândoi
- Raportul de risc pentru conducere: sinteză executivă și primele cinci arii critice.
- Documentele publicate de auditor, într-un canal unidirecțional.
- Raportul propriu al clientului, marcat „NEVERIFICAT — GENERAT DE CLIENT”.

Raportul de risc pentru conducere.

Documentele proiectului, în consola clientului.

Generarea raportului propriu al clientului.
Pe ce se evaluează
Cadrele de referință, incluse.
Ordinul DNSC nr. 1/2026
34, 133 sau 218 controale, după nivelul de asigurare: Bază, Important, Esențial.
ENIRE@RO
Instrumentul oficial de evaluare a nivelului de risc.
Maturitatea, pe documentație și implementare
Pe metodologia de autoevaluare din Ordinul DNSC nr. 1/2026, bazată pe CyberFundamentals: două scoruri pe fiecare control, de la 1 la 5, cu justificare scrisă.
Verdictul de clasificare
Cu discrepanțele față de autoevaluare și raportul PDF aferent.
Ce rămâne după evaluare.
Notificarea DNSC
Precompletată pe structura Platformei NIS2@RO; o verifică și o transmite organizația.
Dovada produsă
Constatări cu dovezi
Pe domenii și controale, din auditul formal și CyberFundamentals.
Planul de remediere
Task-uri pe controalele neconforme, urmărite în Command până la închidere.
Întrebări frecvente
Despre modulul Audit.
Raportul generat de client ține loc de audit?
Nu. Raportul generat de client poartă automat ștampila „NEVERIFICAT — GENERAT DE CLIENT” și nu poate fi folosit ca document oficial de audit. Valoare de constatare are doar raportul auditorului.
Cine scorează maturitatea?
În platformă, auditorul scorează maturitatea pe documentație și implementare; organizația vede rezultatul, needitabil, după publicare. Autoevaluarea de maturitate rămâne obligația organizației; evaluarea din platformă se face împreună cu ea.
Ce vede clientul și când?
Doar ce publică auditorul, explicit, cu un singur buton — și doar după ce o face. Rezultatul poate fi ascuns din nou oricând.
Pot porni doar cu modulul Audit?
Da. φ NIS2 DigitALL · Audit este prima treaptă: afli unde ești față de prag, apoi decizi dacă urci la Guvernanță sau la Integral. Dacă urci, auditul de securitate cibernetică îl face un alt auditor atestat DNSC, ales de organizație.
Cât durează până la primul rezultat?
Demararea se face în maximum două săptămâni. Compania se creează din codul fiscal, cu date preluate automat din ANAF.
Primul pas: φ NIS2 DigitALL · Audit
Începem cu o discuție.
O discuție de 30 de minute cu Mădălin Bratu, fondator Sectio Aurea, fără costuri: stabilim nivelul de asigurare al organizației și pornim evaluarea.
Revenim în maximum o zi lucrătoare.
Contact direct
Eduard-Mădălin Bratu
madalin.bratu@phi.ro · office@phi.ro
+40 722 154 062
Sediu social
SECTIO AUREA S.R.L.
Str. Calea Vitan nr. 23C, Vitan Business Center, Sector 3, București 031281