
Rolul în platformă
Munca se face aici. Audit și Command o citesc.
Cererile, incidentele, schimbările, activele și vulnerabilitățile se urmăresc în Ops. Audit și Command nu le operează: le citesc și le raportează. Execuția pe sistemele-țintă rămâne la echipa ta IT, cu confirmare pe fiecare element.
Fiecare tichet, aprobare și schimbare lasă urmă. Evidența pentru audit se produce din munca de zi cu zi, nu se reconstituie la final.
Capabilitățile
Șase zone de lucru, o singură bază.
01
Service desk
- Portal pentru cereri, pe tipuri de solicitare
- Cozi de lucru cu niveluri de serviciu (SLA)
- Incidente, probleme și schimbări.
02
Inventar de active
- Registrul de configurație și inventarul activelor
- Criticitate, responsabil, legături între componente
- De la onboarding la decomisionare.
03
Risc și conformitate
- Registrul de riscuri și acceptarea riscului rezidual
- Controale, evaluări de control, excepții
- Audituri interne și cadre de referință.
04
Detecție și alertare
- Alertele din EDR-ul ales de organizație devin tichete trasabile
- Vulnerabilități, de la scorare la remediere.
05
Identități și acces
- Cererea, aprobarea și recertificarea accesului, prin fluxuri de aprobare
- Angajare, transfer intern, plecare
- Execuția tehnică rămâne în afara platformei.
06
Security awareness
- Instruirea și conștientizarea personalului
- Raportarea instruirii către conducere.
Fluxurile NIS2, digitalizate
Procedurile devin fluxuri de lucru.
Integrate în platformă, parametrizate, gata de a fi operate. Câteva exemple, cu rolurile implicate la fiecare pas.
26
procese NIS2
151
fluxuri de lucru, integrate în platforme
Diagrame din specificațiile funcționale — clic pentru mărire.
Incidente
De la sesizare la închidere formală, cu predare către notificarea autorității

Vulnerabilități
De la scorare la remediere, pe ruta rapidă sau prin managementul schimbării

Schimbări
De la planificare la autorizare, execuție și, la eșec, revenire

Active
De la onboarding la decomisionare, cu descoperirea activelor neautorizate

Alte patru fluxuri
Identități
Crearea și revocarea identității, de la angajare la plecare

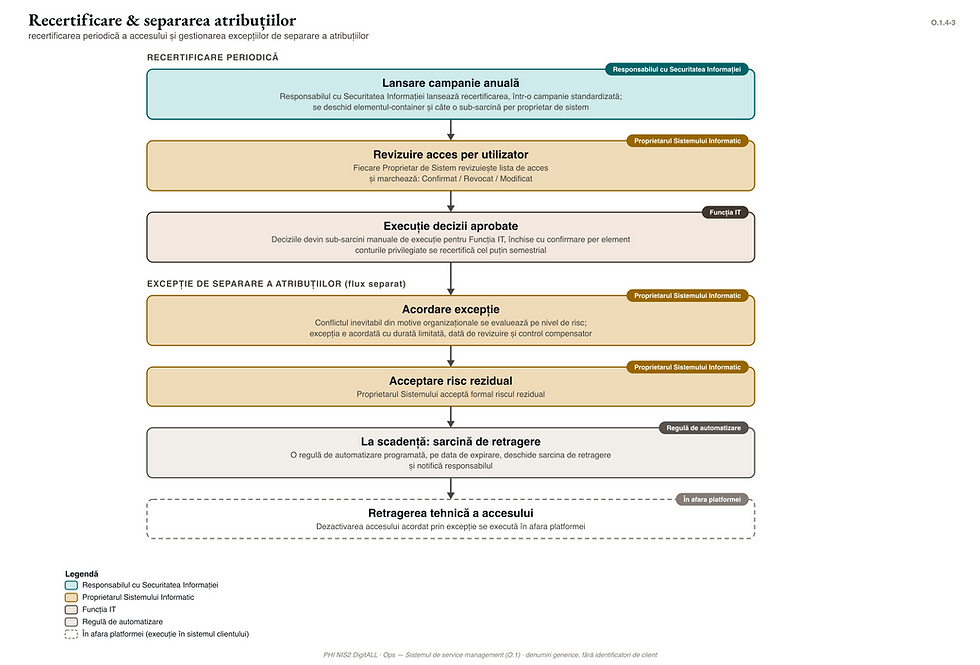
Acces
Recertificarea periodică a accesului și excepțiile de separare a atribuțiilor
Risc
De la identificarea scenariului la acceptarea formală a riscului rezidual

Furnizori
De la clasificarea pe criticitate la revocarea accesului

CE PRODUCE OPS
Evidență, ca efect al operării.
Tichet trasabil
Fiecare cerere, de la formular la închidere.
- Cine a cerut, cine a lucrat, când
Aprobări documentate
Decizia, cu numele celui care decide.
- Din portal sau din e-mail
Niveluri de serviciu măsurate
Timpii de răspuns se fixează în contractul fiecărui client și se urmăresc pe fiecare contract.
- Escaladare la depășire
Indicatori pentru conducere
Raportați automat în Command.
- Fără raportări manuale
i · SaaS
Ops rulează pe Jira Service Management, parametrizat, în instanța organizației; echipa Sectio Aurea o operează în numele organizației.
- Organizația încheie direct, pe numele ei, acordurile producătorilor platformei; le primește în aceeași ofertă.
- Datele se fixează în regiunea UE. Două categorii, stabilite de producător, nu se pot fixa: conturile clienților de portal și registrul de servicii.
- Doar agenții de service desk se licențiază; angajații care folosesc portalul intră fără licență.
Același serviciu, două moduri de livrare.
Platforma operațională a φ NIS2 DigitALL e aleasă după o analiză comparativă a opțiunilor.
UNDE RULEAZĂ OPS
ii · În infrastructura ta
Aceeași operare, pe stiva open source Wazuh · GLPI · Eramba, MidPoint, instalată în perimetrul organizației sau in cloud.
- Datele stratului operațional rămân în infrastructura organizației.
- Sectio Aurea operează cu accesul acordat de organizație.
- Fără licențe pe agent.
ÎN PLATFORMĂ
Ops alimentează raportarea.
Evaluare
Audit
Primește evidența.
←evidența
Operare
Ops
Aici se face munca.
→indicatori critici
Raportare
Command
Cockpitul conducerii.
←
→
ÎNTREBĂRI FRECVENTE
Despre Ops.
Trebuie să renunțăm la instrumentele existente?
Nu. EDR-ul și platformele organizației rămân; ce se leagă se leagă prin integrările native ale producătorilor.
Cine operează platforma?
Echipa Sectio Aurea, în numele organizației, împreună cu echipele ei de IT și securitate.
Cu cine semnăm pentru platformă?
În SaaS, organizația încheie direct, pe numele ei, acordurile producătorilor platformei; le primește în aceeași ofertă cu serviciile Sectio Aurea, pe linie separată.
Utilizatorii care depun cereri au nevoie de licență?
Nu. Cererile se depun pe portal, iar aprobările se dau din portal sau din e-mail, fără licență de agent.
Ce se întâmplă cu detecția?
Detecția și alertarea vin din EDR-ul ales de client sau din EDR-ul Sectio Aurea, integrat cu service desk-ul. Alertele devin tichete trasabile.
Cum ajunge munca din Ops în raportare?
Audit și Command citesc evidența produsă în Ops. Ops trimite spre Command indicatorii critici de raportare; nimic nu se modifică invers fără confirmare umană.
PASUL URMĂTOR: φ NIS2 DIGITALL · INTEGRAL
Începem cu o discuție.
O discuție de 30 de minute cu Mădălin Bratu, fondator Sectio Aurea, fără costuri: stabilim nivelul de asigurare și modul de livrare potrivit organizației tale.
Contact direct
Eduard-Mădălin Bratu
madalin.bratu@phi.ro · office@phi.ro
+40 722 154 062
Sediu social
SECTIO AUREA S.R.L.
Str. Calea Vitan nr. 23C, Vitan Business Center, Sector 3, București 031281
Revenim în maximum o zi lucrătoare.